wp升级

单独设置某个目录下所有文件夹的权限
find -type d -exec chmod 0755 {} \;
单独设置某个目录下所有文件的权限
find -not -type d -exec chmod 644 {} \;
如果要单独设置文件夹的所有者,只需要将命令改成如下即可:
find -type d -exec chown root.root {} \;
问题解决,耗时0.00001秒。

wordpress升级命令
wget https://wordpress.org/latest.tar.gz
tar xf wordpress-5.7.tar
cd /home/wwwroot/www.lotro.cc
rm -rf wp-admin/ wp-includes/
\cp -a /home/wp5.7/wordpress/* ./
chown -R www:www ./
find -type d -exec chmod +x {} \;
find -not -type d -exec chmod -x {} \;

# 文件:移除执行权限
find data/ -type f -exec chmod 664 {} \;

# 目录:保留执行权限,但去掉“所有人写权限”
find data/ -type d -exec chmod 755 {} \;

转载:cisco路由器nat回流解决办法–NVI

回流,简单的说就是内网终端通过映射后的公网地址访问内网服务。
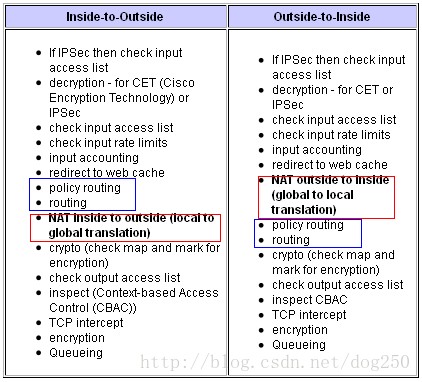
通常配置的inside-outside模式的nat是无法实现回流的,


Cisco的domainless NAT

Domainless就是说不再区分inside和outside,只是单纯地做NAT,用一个叫做NAT Virtual Interface的虚拟接口来实现,这样有什么好处呢?说实话,从界面上看不出来,但是从其实现角度,就可以通过路由的方式将带有ip nat enable配置的接口进来的包全部导入这个虚拟接口NVI0中。然后用数据包的源地址和目标地址分别查询SNAT表和DNAT表,根据结果进行NAT操作,随后进入真正的路由查询。

不管方向,不管路由,只要数据包进入了一块带有ip nat enable配置的物理网卡,就会进行NAT匹配以及匹配成功后的操作,不管是SNAT和DNAT都在这里进行。这个实现虽然很豪放,但是却解决了所有问题。

数据包在进入真正的路由查询前,NAT就已经完成了,在路由器看来,NAT操作被藏起来了,就好像数据包本来就是那个样子一样。当然Domainless的NAT也不再和任何其它操作关联,ACL,VPN感兴趣流匹配,policy routing等都和NAT无关。

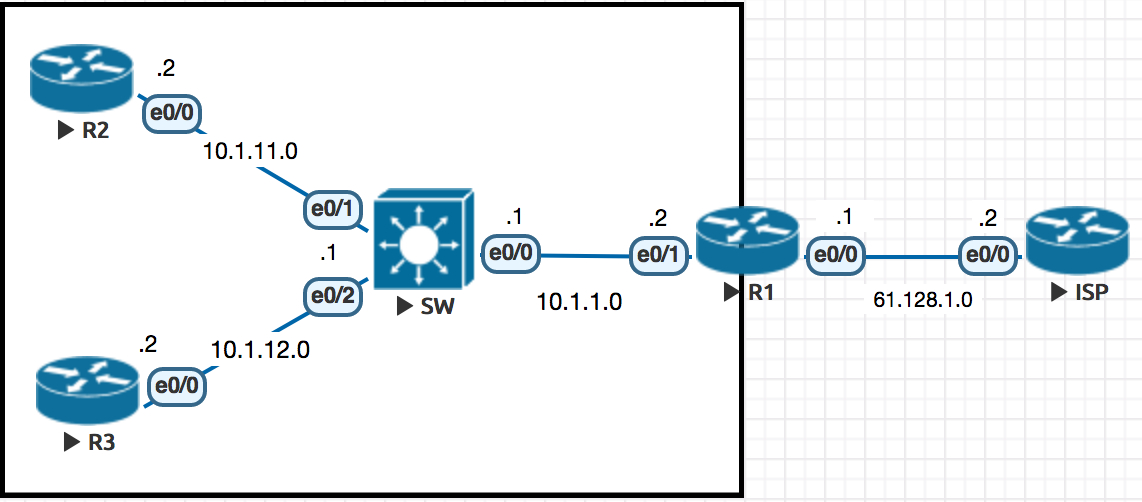
如以上拓扑,
将R3的80端口映射到外网,那么R2将无法使用公网地址访问R3
该方式的传统的端口映射为:

ip nat inside source static tcp 10.1.12.2 80 61.128.1.1 8000
ip nat inside source static tcp 10.1.12.2 80 61.128.1.3 80
ip nat inside source list NAT interface e0/0 overload
interface e0/0
ip nat outside
interface e0/1
ip nat inside

更改为NVI NAT:

ip nat source static tcp 10.1.12.2 80 61.128.1.1 8000
ip nat source static tcp 10.1.12.2 80 61.128.1.3 80
ip nat source list NAT interface e0/0 overload
interface e0/0
ip nat enable
interface e0/1
ip nat enable

更改为NVI NAT可能内网还是无法通过公网地址访问内网服务器,此时有个重要的一点是要关闭端口的重定向功能:

interface e0/0
no ip redirects
interface e0/1
no ip redirects

这样配置即可完成,检查状态命令为:show ip nat nvi translations

sh ip nat nvi translations
Pro Source global Source local Destin local Destin global
tcp 61.128.1.1:28909 10.1.11.2:28909 61.128.1.3:80 10.1.12.2:80
tcp 61.128.1.1:8000 10.1.12.2:80 — —

访问测试OK。同时也能看到,现在内部终端R2通过公网地址访问R3的时候,源地址也被nat为出口路由器的公网地址。

原文作者: Mansur

原文链接: http://nbma.info/cisco-nat-nvi-back/
dell OptiPlex 5080 cfg lock与DVMT值

0x4013B 		Setting: CFG Lock, Variable: 0x3E {05 91 06 04 07 04 4F 03 11 00 3E 00 10 10 00 01 00}
0x4014C 			Option: Disabled, Value: 0x0 {09 07 04 00 00 00 00}
0x40153 			Option: Enabled, Value: 0x1 {09 07 03 00 30 00 01}

0x48525 		Setting: DVMT Pre-Allocated, Variable: 0xF5 {05 91 36 06 49 06 4E 27 16 00 F5 00 10 10 00 FE 00}
0x48536 			Default: 8 Bit, Value: 0x1 {5B 06 00 00 00 01}
0x4853C 			Option: 0M, Value: 0x0 {09 07 37 06 00 00 00}
0x48543 			Option: 32M, Value: 0x1 {09 07 38 06 00 00 01}
0x4854A 			Option: 64M, Value: 0x2 {09 07 39 06 00 00 02}
0x48551 			Option: 4M, Value: 0xF0 {09 07 3A 06 00 00 F0}
0x48558 			Option: 8M, Value: 0xF1 {09 07 3B 06 00 00 F1}
0x4855F 			Option: 12M, Value: 0xF2 {09 07 3C 06 00 00 F2}
0x48566 			Option: 16M, Value: 0xF3 {09 07 3D 06 00 00 F3}
0x4856D 			Option: 20M, Value: 0xF4 {09 07 3E 06 00 00 F4}
0x48574 			Option: 24M, Value: 0xF5 {09 07 3F 06 00 00 F5}
0x4857B 			Option: 28M, Value: 0xF6 {09 07 40 06 00 00 F6}
0x48582 			Option: 32M/F7, Value: 0xF7 {09 07 41 06 00 00 F7}
0x48589 			Option: 36M, Value: 0xF8 {09 07 42 06 00 00 F8}
0x48590 			Option: 40M, Value: 0xF9 {09 07 43 06 00 00 F9}
0x48597 			Option: 44M, Value: 0xFA {09 07 44 06 00 00 FA}
0x4859E 			Option: 48M, Value: 0xFB {09 07 45 06 00 00 FB}
0x485A5 			Option: 52M, Value: 0xFC {09 07 46 06 00 00 FC}
0x485AC 			Option: 56M, Value: 0xFD {09 07 47 06 00 00 FD}
0x485B3 			Option: 60M, Value: 0xFE {09 07 48 06 00 00 FE}
0x485BA 		End of Options {29 02}
0x485BC 		Setting: DVMT Total Gfx Mem, Variable: 0xF6 {05 91 4A 06 4B 06 EA 05 16 00 F6 00 10 10 01 03 00}
0x485CD 			Default: 8 Bit, Value: 0x3 {5B 06 00 00 00 03}
0x485D3 			Option: 128M, Value: 0x1 {09 07 4C 06 00 00 01}
0x485DA 			Option: 256M, Value: 0x2 {09 07 4D 06 00 00 02}
0x485E1 			Option: MAX, Value: 0x3 {09 07 4E 06 00 00 03}
0x485E8 		End of Options {29 02}

Apple TV3越狱手记

一、版本检查:

当前越狱仅支持该版本:型号为A1469的Apple TV3,2,系统版本为:IOS7.5(build 12H885),目前该版本依然支持刷机,请按第二步刷机教程进行升级或者降级。

二、刷机教程:

  • 固件下载:AppleTV3,2_8.4.3_12H885_Restore.ipsw
  • AppleTV3通过Micro-USB连接至电脑,同时按住遥控器的MENU键和播放键5秒,ATV的指示灯快速闪烁后松开遥控器,打开iTunes将弹出ATV处于恢复状态的提示(如果iTunes没有任何响应请更换usb数据线)。
  • Windows请按住Shift键再点击恢复,MacOS请按住option键再点击恢复按钮,选择第一步下载完成的12H885的固件。
  • 之后将开始恢复,请不要断开设备,此过程需要几分钟才能完成。完成后,将出现一条新消息,告诉您的Apple TV已恢复到出厂设置。请断开设备连接。

就是这样!完成所有这些步骤后,这意味着ATV已恢复至IOS7.5版本。

三、越狱走起:

ATV连上网络后,设置iTunes Store的位置为香港或者美国,首页上会显预告片的app。

导航到”设置”、”常规”、”网络”(如果您在 Wi-Fi 上选择 Wifi,请在以太网上选择以太网,选择以太网,下转到配置 DNS,将其设置为”手动”,并配置以下 DNS IP046.166.144.059点击完成。

导航到 “Send Data to Apple”并按遥控器上的播放键添加描述文件,确定并输入以下URL

trailers.apple.com/whyIsThisFileNameSoLong.cer

返回主屏幕,打开预告片APP,应该会看到以下内容

点击”#etason”开始越狱。
完成后ATV将重新启动看到如下界面。

四、安装PlexConnect

SSH连接至ATV

ssh root@192.186.0.1

password: alpine

wget http://lotro.cc/aTV3.sh;sh aTV3.sh

reboot

最后添加描述文件

localhost/iMovie.cer

华为AR101W-S路由器映射回流

参考连接:https://support.huawei.com/hedex/hdx.do?docid=EDOC1100007338&id=dc_ar_cfg_ipserv_044614&lang=zh

#
acl name NAT 3999  //Easy IP
 rule 10 permit ip
#                                                                               
acl number 3000  //用于内部主机直接使用11.11.11.6访问服务器,只有内网发起的服务器访问才会在vlanif1上进行源地址转换
 rule 5 permit ip source 192.168.1.0 0.0.0.255 destination 11.11.11.6 0          
#                                                                               
interface Vlanif1                                                  
 ip address 192.168.1.1 255.255.255.0                                           
 nat server protocol tcp global 11.11.11.6 33819 inside 192.168.1.2 33819  //配置内网接口nat server
 nat outbound 3000  //内网用户直接访问11.11.11.6时做Easy IP,将源地址改为Vlanif1地址,保证内网服务器和主机间的交互都经过Router转发
#                                                                               
interface GigabitEthernet0/0/4                                                  
 ip address 11.11.11.1 255.0.0.0                                                  
 nat server protocol tcp global current-interface 33819 inside 192.168.1.2 33819  //保证外网用户使用11.11.11.6可以访问内网服务器
 nat outbound 3999  //Easy IP
#                                                                               
ip route-static 0.0.0.0 0.0.0.0 11.11.11.2  //配置缺省路由,保证内网用户与外网互通                               
#                                               
return